Saber que o AI Act impõe obrigações é uma coisa; saber quem as vai fiscalizar é outra, igualmente importante. Em Portugal, o modelo de supervisão tem dois níveis distintos: a ANACOM, escolhida como autoridade de fiscalização do mercado e ponto único de contacto, e catorze entidades que protegem direitos fundamentais e que, ao abrigo do artigo 77.º, podem aceder à documentação dos sistemas de IA de risco elevado. Este artigo explica quem faz o quê e o que esperar da fiscalização.
A ANACOM como autoridade de fiscalização do mercado
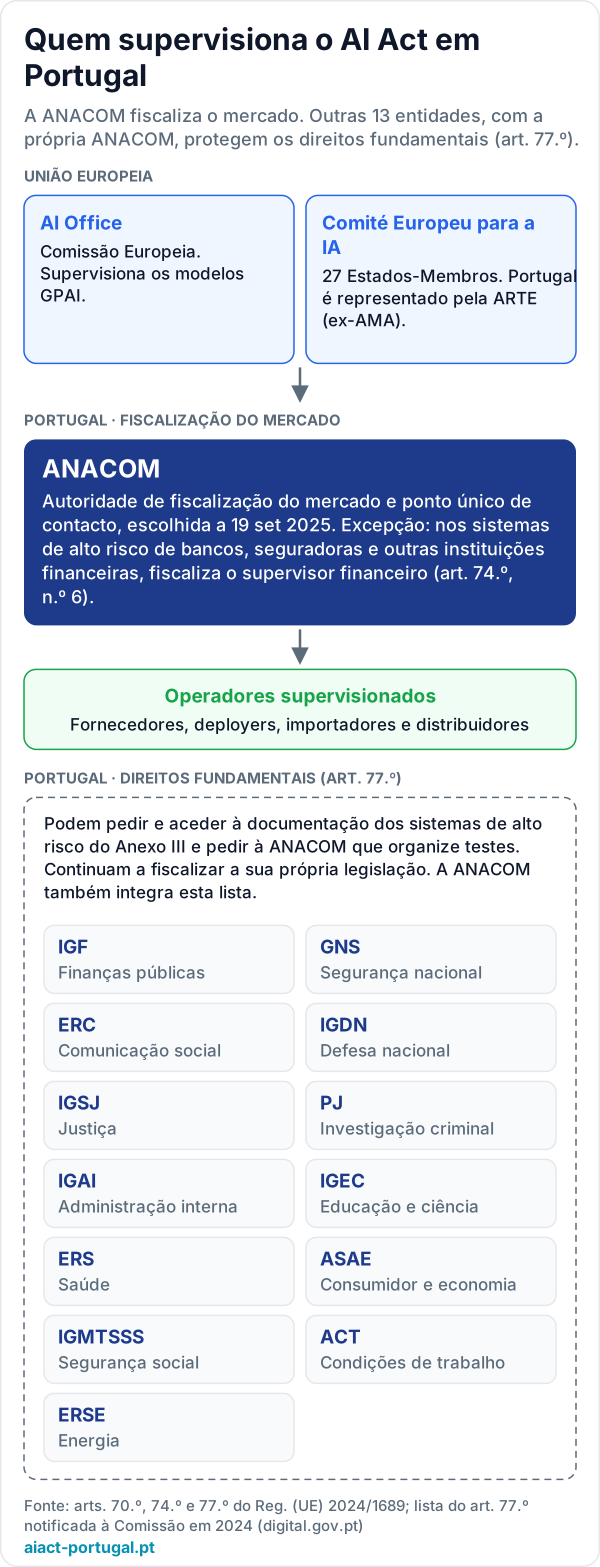
A 19 de setembro de 2025, o Governo escolheu a ANACOM (Autoridade Nacional de Comunicações) como autoridade de fiscalização do mercado do AI Act e ponto único de contacto de Portugal junto da Comissão Europeia e do AI Office, com funções também de autoridade notificadora. É à ANACOM que cabe fiscalizar o cumprimento do regulamento pelos operadores. A lista oficial da Comissão já indica a ANACOM como ponto único de contacto de Portugal, assinalando que a decisão nacional de designação ainda aguarda adopção final.
Há uma excepção relevante: para sistemas de IA de risco elevado colocados no mercado, colocados em serviço ou utilizados por instituições financeiras regulamentadas pelo direito da União, a autoridade de fiscalização do mercado é, nos termos do artigo 74.º, n.º 6, a autoridade nacional de supervisão financeira dessas instituições (em Portugal, Banco de Portugal, ASF ou CMVM), na medida em que a utilização esteja directamente relacionada com a prestação desses serviços financeiros.
Esta opção reflecte a arquitectura do próprio regulamento. O artigo 70.º exige que cada Estado-Membro designe autoridades nacionais competentes: pelo menos uma autoridade notificadora e uma autoridade de fiscalização do mercado, e identifique um ponto de contacto único. A escolha da ANACOM responde a esta exigência; a lei nacional de execução, que concretizará competências e procedimentos, ainda não foi publicada.
As catorze entidades do artigo 77.º
O artigo 77.º, n.º 2, obriga cada Estado-Membro a identificar as autoridades ou organismos públicos nacionais que supervisionam ou garantem o cumprimento das obrigações previstas no direito da União que protege os direitos fundamentais. Portugal notificou à Comissão Europeia, até 2 de novembro de 2024, uma lista de catorze entidades (antes, portanto, da escolha da ANACOM). Indica-se entre parênteses a área de actuação de cada uma:
- ANACOM: comunicações (é também a autoridade de fiscalização do mercado do AI Act).
- IGF (Inspeção-Geral de Finanças): controlo financeiro do Estado.
- GNS (Gabinete Nacional de Segurança): segurança.
- ERC (Entidade Reguladora para a Comunicação Social): meios de comunicação social.
- IGDN (Inspeção-Geral da Defesa Nacional): defesa.
- IGSJ (Inspeção-Geral dos Serviços de Justiça): justiça.
- PJ (Polícia Judiciária): investigação criminal.
- IGAI (Inspeção-Geral da Administração Interna): administração interna.
- IGEC (Inspeção-Geral da Educação e Ciência): educação.
- ERS (Entidade Reguladora da Saúde): saúde.
- ASAE (Autoridade de Segurança Alimentar e Económica): segurança alimentar e económica.
- IGMTSSS (Inspeção-Geral do Ministério do Trabalho, Solidariedade e Segurança Social): trabalho e segurança social.
- ACT (Autoridade para as Condições do Trabalho): condições de trabalho.
- ERSE (Entidade Reguladora dos Serviços Energéticos): energia.
O que dizem os artigos 70.º e 77.º
O artigo 70.º é a base legal desta arquitectura: obriga os Estados-Membros a designar as autoridades competentes e a dotá-las de recursos técnicos, financeiros e humanos para exercerem as suas funções. Exige também que os Estados comuniquem à Comissão a identidade dessas autoridades e do ponto de contacto único, garantindo que qualquer empresa ou cidadão sabe a quem se dirigir. A escolha da ANACOM em setembro de 2025 responde precisamente a esta exigência.
Já o artigo 77.º reconhece que a IA toca direitos fundamentais e prevê que as autoridades nacionais que protegem esses direitos possam solicitar e aceder à documentação dos sistemas de risco elevado do Anexo III. É esta a base da lista das catorze entidades acima. Fora dessa lista, a CNPD (Comissão Nacional de Proteção de Dados) continua a fiscalizar o RGPD sempre que estejam em causa dados pessoais. Uma empresa que use IA para tratar dados de clientes ou de trabalhadores pode, assim, ter de responder simultaneamente perante a ANACOM, ao abrigo do AI Act, e perante a CNPD, ao abrigo do RGPD: dois regimes que se aplicam cumulativamente, não em alternativa.
O regime sancionatório nacional ainda por aprovar
Um ponto que gera incerteza: as coimas do AI Act estão fixadas ao nível europeu (até 35 milhões de euros ou 7% da facturação mundial para as práticas proibidas do artigo 5.º, e até 15 milhões de euros ou 3% para outras infrações), mas cada Estado-Membro tem de aprovar o seu regime sancionatório nacional, definindo procedimentos, competências de aplicação e articulação entre autoridades. Em Portugal, esse regime ainda está por aprovar à data deste artigo. Até lá, o quadro europeu é directamente aplicável, mas a mecânica sancionatória interna carece de concretização legislativa. Para o detalhe das coimas, veja a página sobre penalizações.
O que esperar da fiscalização
Nos primeiros tempos, a fiscalização deverá ter uma componente pedagógica: publicação de recomendações e orientações (como o projecto de recomendações da ANACOM sobre o artigo 5.º), pedidos de esclarecimento e ações de sensibilização. À medida que os prazos avançam (transparência em agosto de 2026, alto risco em dezembro de 2027), é expectável que a supervisão se torne mais intrusiva, com pedidos de documentação técnica e verificações de conformidade.
Vale a pena sublinhar que este modelo em dois níveis tem vantagens e riscos. A vantagem é a proximidade: as entidades do artigo 77.º já conhecem o sector da saúde, da energia ou do trabalho e compreendem melhor os riscos concretos da IA para os direitos fundamentais nesse contexto. O risco é a fragmentação: vários pedidos de documentação sobre o mesmo sistema e leituras divergentes entre entidades. É aqui que o papel da ANACOM se torna decisivo: é a autoridade que fiscaliza o regulamento e é informada de cada pedido feito ao abrigo do artigo 77.º. A publicação de orientações comuns é um dos instrumentos para garantir coerência.
Para as empresas, a lição prática é dupla. Primeiro, saber que a fiscalização do AI Act cabe à ANACOM (ou, para instituições financeiras, ao respectivo supervisor financeiro), mas identificar também quais das entidades do artigo 77.º são relevantes para o seu sector, porque podem pedir a documentação dos sistemas de risco elevado. Segundo, tratar a documentação e a rastreabilidade das decisões como parte integrante da conformidade: perante a ANACOM ou perante qualquer das catorze entidades do artigo 77.º, a capacidade de demonstrar o que foi feito é o que separa uma inspecção tranquila de um processo sancionatório. Para o enquadramento institucional completo, consulte a página sobre a implementação em Portugal.